WordPress gehackt: Was tun? Erste Hilfe in 7 Schritten
Wenn deine WordPress-Website gehackt wurde, gilt: Ruhe bewahren und systematisch vorgehen. Nimm die Website vom Netz, ändere alle Passwörter, sichere den aktuellen Stand, entferne die Schadsoftware und schließe die Sicherheitslücke. Danach informierst du Google und prüfst, ob du den Vorfall melden musst. Diese Anleitung führt dich in 7 Erste-Hilfe-Schritten durch genau diesen Ablauf.
Fremde Werbung auf der Startseite, Weiterleitungen auf dubiose Seiten oder die Google-Warnung „Diese Website wurde möglicherweise gehackt“: Ein Hack ist für jeden Website-Betreiber ein Schock. Die gute Nachricht: In fast allen Fällen lässt sich die Website retten, und deine Inhalte sind meist noch da. Wichtig ist jetzt, dass du die richtigen Dinge in der richtigen Reihenfolge tust.
Keine Zeit oder keine Nerven? Wir übernehmen das.
Mit der WordPress-Soforthilfe retten wir deine Website: Malware entfernen, Sicherheitslücken schließen, Daten sichern. Rückmeldung in der Regel innerhalb weniger Stunden, auch am Wochenende. Die Ersteinschätzung ist kostenlos, danach bekommst du ein Angebot zum Festpreis. Ruf einfach an: 01577 4607977
Woran du erkennst, dass deine Website wirklich gehackt wurde
Nicht jeder Fehler ist ein Hack. Eine weiße Seite oder die Meldung „Es gab einen kritischen Fehler auf deiner Website“ haben meist technische Ursachen, etwa ein fehlerhaftes Plugin-Update. Für diese Fälle habe ich eigene Anleitungen geschrieben: WordPress-Seite ist weiß und kritischen Fehler beheben. Bei einem echten Hack siehst du dagegen typischerweise eines dieser Warnzeichen:
Trifft mindestens ein Punkt zu, gehst du am besten sofort die folgenden 7 Schritte durch. Bei Kundenprojekten sehe ich immer wieder: Je schneller reagiert wird, desto kleiner bleibt der Schaden. Ein Hack, der wochenlang unbemerkt läuft, kostet Rankings, Besucher und im schlimmsten Fall das Vertrauen deiner Kunden.
WordPress gehackt: Die 7 Erste-Hilfe-Schritte
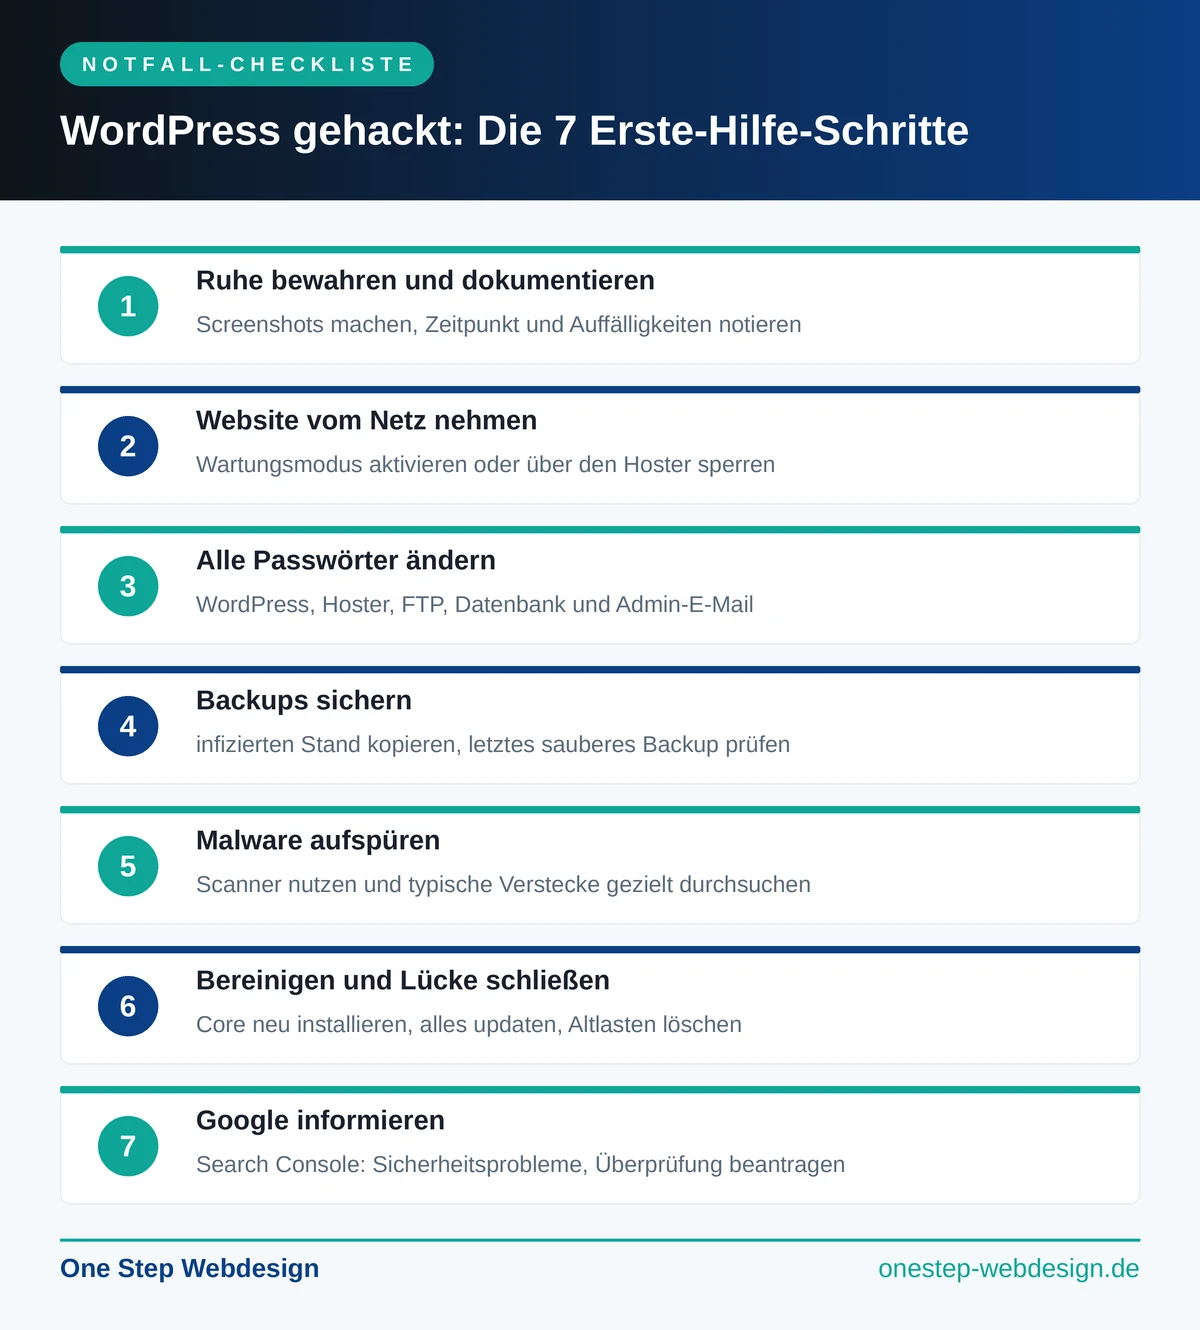
Die folgenden Schritte bauen aufeinander auf. Arbeite sie der Reihe nach ab und überspringe keinen, auch wenn es verlockend ist, sofort mit dem Aufräumen zu beginnen. Die Infografik zeigt dir den kompletten Ablauf im Überblick:
Schritt 1: Ruhe bewahren und den Schaden dokumentieren
Bevor du etwas veränderst, halte den Ist-Zustand fest. Mach Screenshots von allem, was dir auffällt: veränderte Seiten, fremde Inhalte, Fehlermeldungen, Warnhinweise von Google oder deinem Hoster. Notiere dir, wann dir der Hack aufgefallen ist und was du zuletzt an der Website geändert hast. Diese Dokumentation hilft später bei der Ursachensuche, beim Gespräch mit deinem Hoster und falls nötig bei einer Meldung an die Datenschutzbehörde.
Schritt 2: Website vom Netz nehmen
Solange die Website infiziert ist, gefährdet sie deine Besucher und verteilt womöglich Spam oder Schadsoftware weiter. Nimm sie deshalb vorübergehend vom Netz: Aktiviere den Wartungsmodus, wie ich es im Beitrag WordPress-Wartungsmodus aktivieren zeige, oder sperre die Seite über deinen Hoster. Das schützt nicht nur deine Besucher, sondern verhindert auch, dass Google noch mehr gehackte Seiten in den Index aufnimmt.
Schritt 3: Alle Passwörter ändern, wirklich alle
Der Angreifer hat mindestens einen Zugang zu deiner Website. Welchen, weißt du noch nicht. Deshalb änderst du jetzt alle Passwörter, die mit der Website zu tun haben:
Nutze für jedes Konto ein eigenes, langes Passwort mit mindestens 16 Zeichen, am besten aus einem Passwort-Manager. Falls du unsicher bist, ob deine Zugangsdaten schon länger im Umlauf sind: Auch Phishing ist ein häufiger Weg, wie Angreifer an Passwörter kommen. Wie du solche Betrugsmails erkennst, liest du im Beitrag Was ist Phishing?
Schritt 4: Backups sichern, bevor du aufräumst
Das klingt paradox, ist aber wichtig: Sichere zuerst den infizierten Zustand als Kopie (Dateien und Datenbank). Falls bei der Bereinigung etwas schiefgeht, kannst du jederzeit zurück und verlierst keine Inhalte. Prüfe außerdem, wann dein letztes sauberes Backup entstanden ist. Liegt es vor dem Hack, ist das Einspielen dieses Backups oft der schnellste Weg zurück zu einer sauberen Website. Danach musst du trotzdem alle Updates einspielen und Passwörter ändern, sonst steht der Angreifer morgen wieder in der Tür. Wie du Backups richtig anlegst, zeige ich dir im Beitrag zur WordPress-Datensicherung.
Schritt 5: Malware aufspüren
Jetzt geht es an die Suche nach der Schadsoftware. Zwei kostenlose Scanner geben dir einen ersten Eindruck: Sucuri SiteCheck prüft die öffentlich sichtbaren Seiten deiner Website auf bekannte Schadcodes und Blacklist-Einträge, und mit VirusTotal kannst du einzelne verdächtige Dateien oder deine URL von über 60 Antiviren-Engines gleichzeitig prüfen lassen. Ein Sicherheits-Plugin wie Wordfence scannt zusätzlich alle Dateien auf dem Server und vergleicht sie mit den Originalen aus dem offiziellen WordPress-Verzeichnis.
Wichtig zu wissen: Online-Scanner sehen nur, was öffentlich sichtbar ist. Versteckte Hintertüren auf dem Server finden sie nicht. Diese Verstecke solltest du (oder dein WordPress-Betreuer) deshalb gezielt durchsehen:
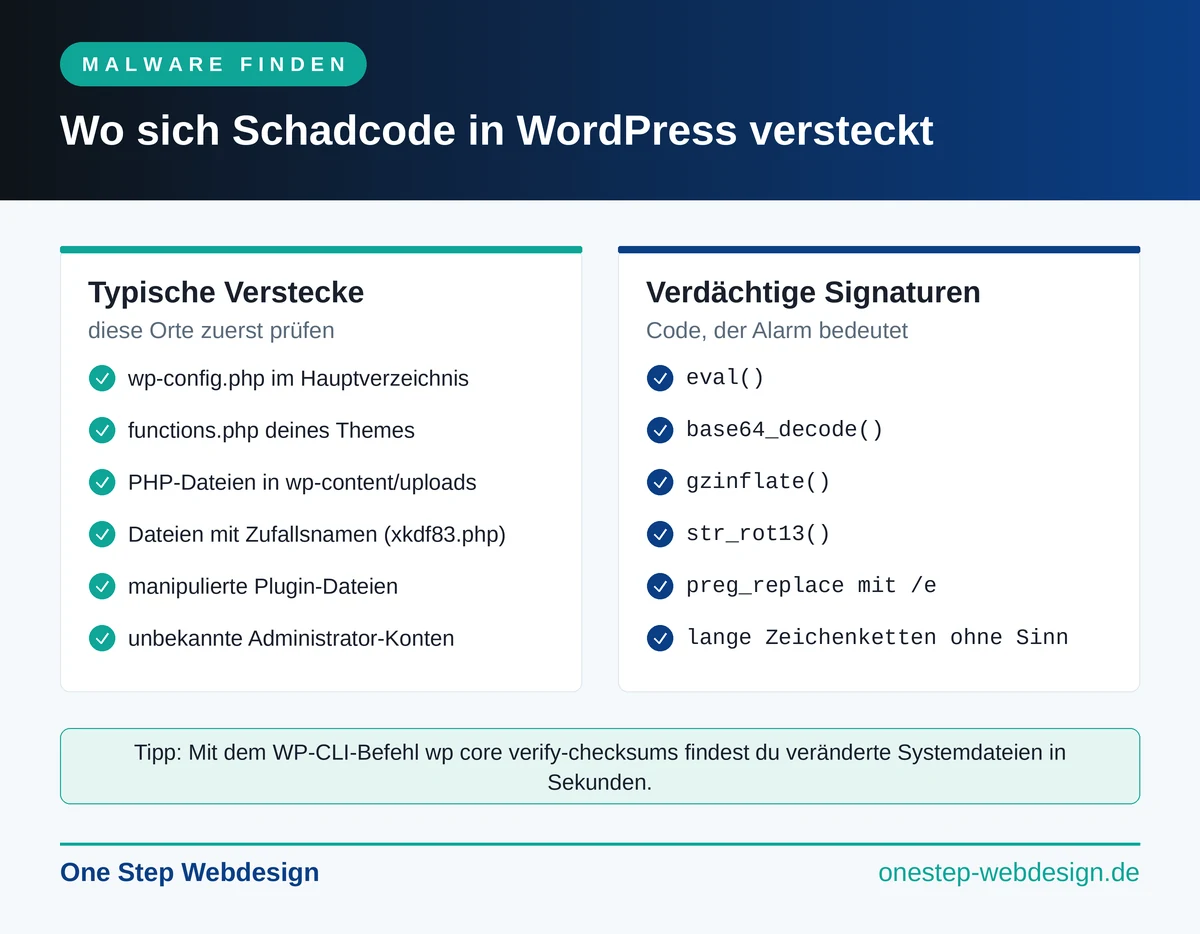
Verdächtig sind vor allem PHP-Dateien mit Zufallsnamen wie „xkdf83.php“, Code-Schnipsel mit Funktionen wie eval(), base64_decode(), gzinflate() oder str_rot13() sowie PHP-Dateien im Ordner wp-content/uploads, denn dort gehören nur Bilder und Dokumente hin. Prüfe außerdem unter Benutzer, ob unbekannte Administrator-Konten existieren, und lösche sie.
Schritt 6: Website bereinigen und das Einfallstor schließen
Der sicherste Weg, manipulierte Systemdateien loszuwerden: WordPress-Core komplett neu installieren. Lade dazu die aktuelle Version von wordpress.org herunter und ersetze alle Dateien auf dem Server, mit zwei wichtigen Ausnahmen: Die Datei wp-config.php und der Ordner wp-content bleiben erhalten, denn dort liegen deine Konfiguration, Themes, Plugins und Uploads. Nutze dafür keinen Klick-Installer deines Hosters, der würde in der Regel auch deine Datenbank überschreiben.
Danach schließt du das Einfallstor. Die drei häufigsten Wege, über die Angreifer in WordPress-Websites eindringen, sind veraltete Plugins, schwache Passwörter und ein veralteter WordPress-Core. Also: alle Plugins, Themes und WordPress selbst auf den neuesten Stand bringen, ungenutzte Plugins und Themes komplett löschen (deaktivieren reicht nicht, die Dateien bleiben sonst angreifbar) und die Passwörter hast du in Schritt 3 schon erneuert. Eine ausführliche Anleitung mit weiteren Maßnahmen findest du im Beitrag WordPress-Sicherheit erhöhen.
Profi-Tipp: Manipulierte Dateien per WP-CLI finden
Wenn dein Hoster einen SSH-Zugang bietet, findest du veränderte Systemdateien mit einem einzigen Befehl: wp core verify-checksums vergleicht jede WordPress-Datei mit dem Original und listet alle Abweichungen auf. Das Gleiche gibt es mit wp plugin verify-checksums auch für Plugins aus dem offiziellen Verzeichnis. Diesen Weg nutze ich bei jeder Hack-Bereinigung, er ist schneller und zuverlässiger als jede manuelle Suche.
Schritt 7: Google informieren und Meldepflichten prüfen
Ist die Website sauber, nimmst du sie wieder online und kümmerst dich um die Folgen. Hat Google eine Warnung angezeigt, öffnest du die Google Search Console und prüfst den Bereich Sicherheit & manuelle Maßnahmen › Sicherheitsprobleme. Dort beantragst du nach der Bereinigung eine erneute Überprüfung. Die Warnung verschwindet danach meist innerhalb weniger Tage.
Und noch ein Punkt, den fast alle übersehen: Wurden bei dem Hack möglicherweise personenbezogene Daten abgegriffen, etwa aus Kontaktformularen, Kundenkonten oder einem Shop, bist du nach Art. 33 DSGVO verpflichtet, den Vorfall innerhalb von 72 Stunden der zuständigen Datenschutzbehörde zu melden. Dokumentiere deshalb (siehe Schritt 1), was passiert ist und welche Daten betroffen sein könnten. Im Zweifel lohnt eine kurze Rücksprache mit einem Datenschutzbeauftragten oder Anwalt.
Wann du dir Hilfe holen solltest
Sei an dieser Stelle ehrlich mit dir: Eine gründliche Hack-Bereinigung braucht Erfahrung. Die Schritte 1 bis 4 schafft jeder Website-Betreiber selbst. Bei den Schritten 5 und 6 entscheidet sich dagegen, ob die Website wirklich sauber wird, denn eine einzige übersehene Hintertür reicht, und der Angreifer ist nächste Woche wieder da. Genau das ist das häufigste Muster, das ich bei übernommenen Notfällen sehe: Die Website wurde schon einmal „bereinigt“, der Hack kam trotzdem zurück.
Wenn du dir die Bereinigung nicht zutraust, dein Hoster die Website gesperrt hat oder der Hack trotz Aufräumen zurückkommt, übernehmen wir das für dich. Mit der WordPress-Soforthilfe bekommst du in der Regel innerhalb weniger Stunden eine Rückmeldung, auch am Wochenende. Die Ersteinschätzung ist kostenlos, danach erhältst du ein Angebot zum Festpreis. Die meisten Bereinigungen sind innerhalb eines Tages abgeschlossen. Ruf direkt an: 01577 4607977
So kommt der Angreifer nie wieder rein
Nach der Rettung kommt die Vorsorge. Diese vier Maßnahmen verhindern die allermeisten Hacks:
Fazit: Ein Hack ist ein Schock, aber kein Todesurteil
Eine gehackte WordPress-Website lässt sich in fast allen Fällen retten, und deine Inhalte liegen meist unbeschädigt in der Datenbank. Entscheidend ist die Reihenfolge: erst dokumentieren und absichern, dann Passwörter ändern und Backups sichern, dann gründlich bereinigen und zuletzt Google und gegebenenfalls die Datenschutzbehörde informieren. Wer nur die sichtbaren Symptome entfernt, hat den Angreifer nächste Woche wieder auf dem Server.
Und wenn du gerade mit einer gehackten Website vor dem Bildschirm sitzt und dir das alles zu viel ist: Du musst da nicht allein durch. Schick uns über die WordPress-Soforthilfe eine kurze Problembeschreibung oder ruf direkt an: 01577 4607977. Wir melden uns in der Regel innerhalb weniger Stunden, auch am Wochenende.
FAQ: Häufige Fragen zur gehackten WordPress-Website
Die Website kann ein entscheidendes Marketing-Instrument sein, wenn sie entsprechend optimiert und auf dein Unternehmen ausgerichtet ist.